Nghiên cứu công bố 84 lỗ hổng trong lõi 4G/5G, gồm nguy cơ chiếm phiên qua PFCP/GTP-C
"Researchers disclosed 84 previously unknown flaws affecting 4G and 5G core network implementations, with 83 confirmed and 81 assigned CVEs. The issues stem from implicit trust errors in signaling interfaces such as GTP-C and PFCP, enabling denial-of-service and session hijacking; one commercial fix was issued for XproUPF as CVE-2026-8233 (CVSS 4.6), while another vendor remains in remediation."
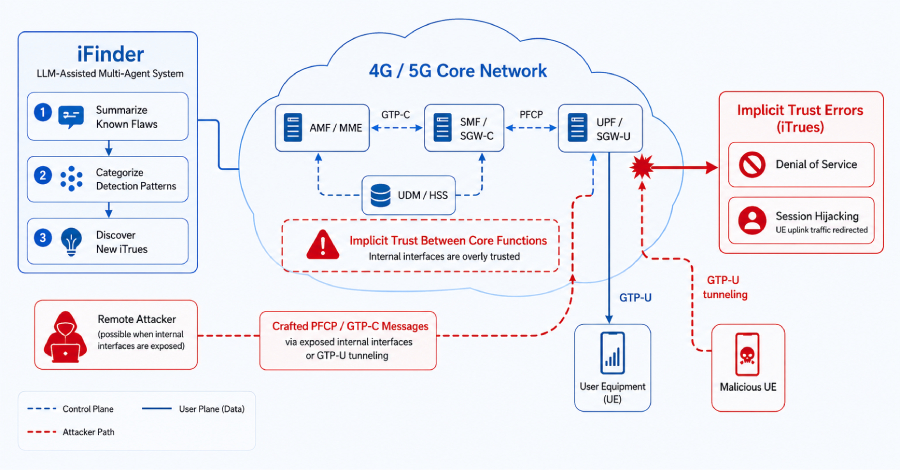
Nguy cơ cao do có thể gây DoS và session hijacking trên lõi 4G/5G khi kẻ tấn công tiếp cận được giao diện PFCP/GTP-C; điểm đáng chú ý là lỗi iTrue (tin cậy mù quáng giữa các chức năng lõi) và khả năng khai thác từ xa nếu ranh giới mạng bị vượt qua.
Tác động vận hành đáng kể vì lỗi có thể làm gián đoạn dịch vụ và ảnh hưởng tính toàn vẹn phiên người dùng; cần ưu tiên rà soát/triển khai bản vá cho các thành phần lõi liên quan và đánh giá lại mô hình tin cậy trong triển khai cloud-native.
Một nghiên cứu từ Nanyang Technological University công bố “lớp” lỗ hổng bảo mật ảnh hưởng đến mạng lõi 4G/5G. Nếu bị khai thác, các lỗi có thể dẫn tới tấn công từ chối dịch vụ (DoS) và thậm chí session hijacking (chiếm quyền phiên), cho phép kẻ tấn công điều khiển luồng phiên mạng của người dùng.
Nhóm nghiên cứu phát hiện hàng chục vấn đề trong các giao diện báo hiệu của LTE/5G, tập trung trên GTP-C và PFCP, và đánh giá 7 triển khai mã nguồn mở gồm Open5GS, OpenAirInterface, free5GC, SD-Core, eUPF. Tổng cộng có 84 lỗ hổng trước đó chưa biết; 83 đã được xác nhận và 81 được gán mã CVE. Nguyên nhân gốc được mô tả là lỗi “implicit trust errors (iTrue)” — các thành phần lõi tin cậy mù quáng vào thông điệp từ “nội bộ”, đặc biệt trong bối cảnh triển khai cloud-native làm mô hình tin cậy trở nên “mong manh”.
Về khắc phục, một bản sửa thương mại cho XproUPF được phát hành dưới CVE-2026-8233 (CVSS 4.6); nhà cung cấp còn lại vẫn đang trong quá trình xử lý. Khuyến nghị: rà soát cấu hình để hạn chế truy cập Internet tới giao diện lõi, tăng kiểm tra định dạng/ngữ nghĩa và kiểm soát tài nguyên, đồng thời theo dõi trạng thái vá cho các thành phần UPF/SMF và các điểm xử lý PFCP Session Modification.