CaptiveCrunch: Midnight Blizzard nhắm khách du lịch để cài mã độc và đánh cắp thông tin đăng nhập
"Microsoft reports that Storm-2945, a sub-cluster of Midnight Blizzard, has been running the CaptiveCrunch campaign since early May 2026, manipulating captive portal traffic to redirect travelers to phishing infrastructure and deliver malware. The activity includes device code and OAuth phishing, credential and token theft, and deployment of the CornFlake Windows RAT; Microsoft provides mitigation, detection, and hunting guidance, with no CVE disclosed."
Tác động đáng kể do kết hợp AitM phishing qua device code/OAuth và khả năng credential/token theft kèm triển khai Windows RAT.
Rủi ro vận hành tập trung vào nhóm người dùng di chuyển và các điểm cung cấp Wi‑Fi/captive portal; có thể dẫn tới tổn thất tài khoản doanh nghiệp và gián đoạn do xâm nhập kéo dài.
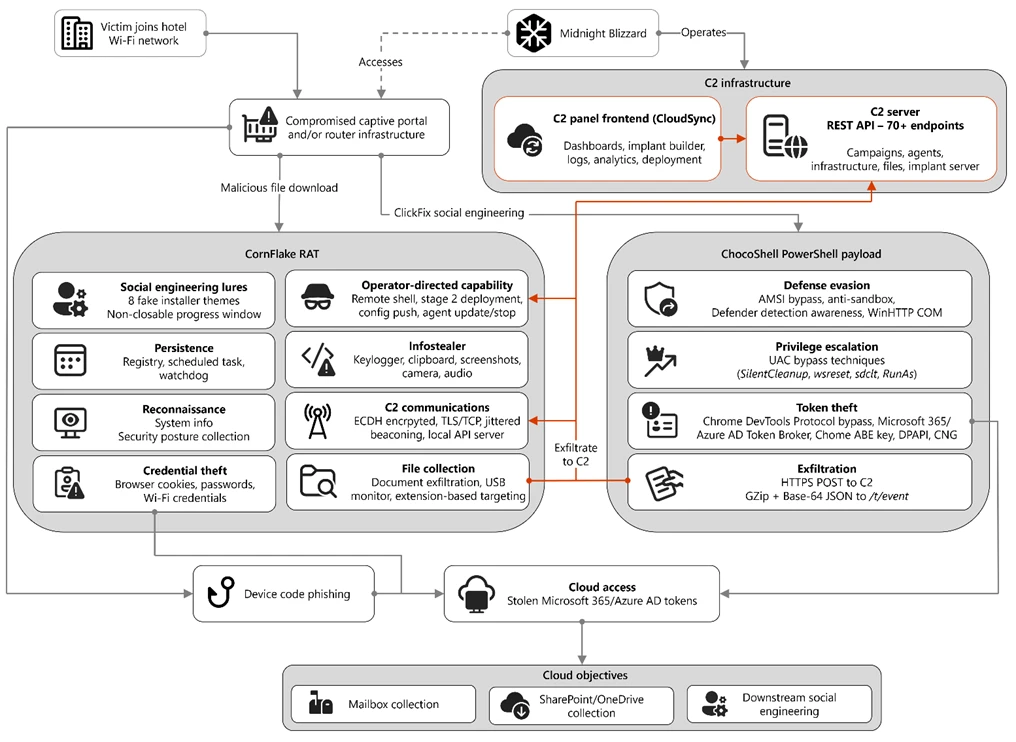
Microsoft Threat Intelligence cho biết Storm-2945, một nhánh con của Midnight Blizzard, đã triển khai chiến dịch CaptiveCrunch từ đầu tháng 5/2026. Nhóm này thao túng lưu lượng từ các mạng/thiết bị captive portal (cổng đăng nhập Wi‑Fi) trên nhiều điểm lưu trú trên toàn cầu để chuyển hướng người dùng sang hạ tầng phishing do kẻ tấn công kiểm soát, đồng thời thực hiện AitM (adversary-in-the-middle) nhằm lừa người dùng qua luồng xác thực device code và OAuth trong Microsoft Entra ID.
Theo báo cáo, hoạt động còn bao gồm đánh cắp credential và session/token, và triển khai mã độc. Một biến thể được mô tả là CornFlake – Windows RAT viết bằng Go – có khả năng thu thập hệ thống, ghi phím, lấy clipboard, giám sát âm thanh/video, theo dõi thiết bị lưu trữ rời và cung cấp remote shell. Microsoft cũng ghi nhận việc nhóm sử dụng ClickFix để thúc đẩy người dùng tải và chạy tệp giả mạo cập nhật, đồng thời có dấu hiệu nhắm tới Android.
Khuyến nghị: ưu tiên kiểm tra cấu hình và giám sát lưu lượng tại hệ thống captive portal, tăng cường phát hiện theo hướng dẫn của Microsoft Defender/XDR, rà soát dấu hiệu device code/OAuth phishing, và triển khai quy trình bảo vệ tài khoản để giảm rủi ro token theft khi người dùng đang di chuyển.