Chiến dịch spear-phishing dùng HollowFrame và Matryoshka để cài backdoor
"Researchers reported a spear-phishing campaign against a law firm that used a malicious LNK file to launch a multi-stage infection chain. The chain deployed a previously undocumented Go-based loader called HollowFrame and a Rust-based backdoor family named Matryoshka, which provided persistence, C2, reconnaissance, file transfer, and remote command execution; no CVE was identified and the main remediation is detection and blocking of the phishing and payload infrastructure."
Chuỗi tấn công cung cấp persistence và remote command execution thông qua HollowFrame/Matryoshka, đồng thời hỗ trợ Active Directory reconnaissance và chuyển giao tệp. Điểm rủi ro chính nằm ở việc tách logic theo nhiều giai đoạn, làm giảm khả năng nhìn thấy toàn bộ hành vi trong một thành phần.
Tác động tiềm ẩn gồm gián đoạn vận hành do nhiễm endpoint và nguy cơ lộ dữ liệu/chiếm quyền trong môi trường doanh nghiệp. Mức độ ảnh hưởng phụ thuộc vào việc tổ chức có phát hiện sớm phishing LNK và chặn kịp thời hạ tầng C2 hay không.
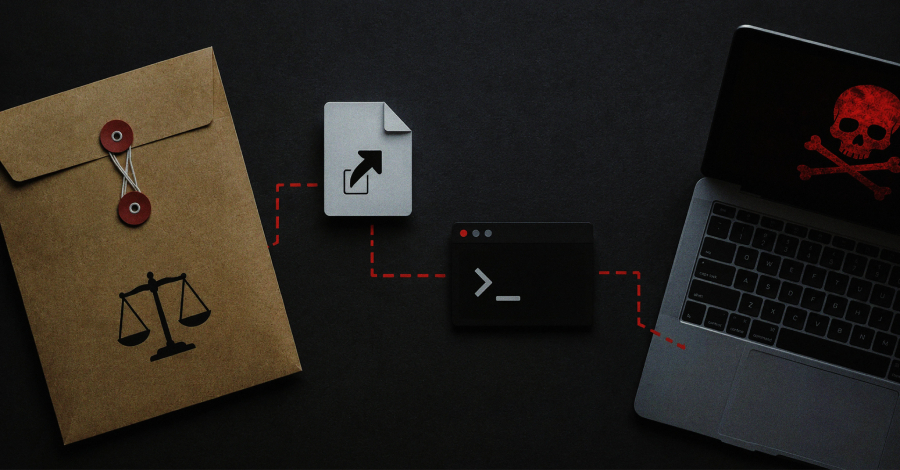
Các nhà nghiên cứu ghi nhận một chiến dịch spear-phishing nhắm vào một công ty luật, bắt đầu bằng email chứa liên kết tới một archive được mã hóa. Tệp bên trong là Windows Shortcut (LNK); khi người dùng mở, chuỗi tấn công đa giai đoạn được kích hoạt, bao gồm nâng quyền, làm suy yếu khả năng phòng vệ của Microsoft Defender, và tải thêm payload từ máy chủ từ xa (ví dụ 2.26.252[.]84).
Thành phần đầu tiên là bộ nạp (loader) HollowFrame viết bằng Go, đóng vai trò framework mô-đun và cơ chế persistence thông qua scheduled task. HollowFrame cũng thực hiện anti-analysis dựa trên thời gian uptime, bộ nhớ cài đặt, số lượng tệp trong hồ sơ người dùng và chuyển động con trỏ. Việc triển khai sử dụng DLL side-loading với cặp tệp gồm python.exe và DLL giả mạo python311.dll.
Backdoor Matryoshka viết bằng Rust xuất hiện ở hai biến thể: một dùng HTTP C2 (ví dụ 45.158.196[.]184:8888) để thực thi lệnh và mở shell; biến thể khác dùng GitHub làm kênh C2, lưu lệnh/kết quả theo từng nạn nhân trong cấu trúc thư mục và thu thập payload. Không ghi nhận CVE; khuyến nghị trọng tâm là phát hiện và chặn hạ tầng phishing/payload, đồng thời giám sát hành vi tải DLL, scheduled task và truy cập GitHub bất thường.